Audit-Log
Das revisionssichere Änderungsprotokoll: wer hat wann was geändert, erstellt oder gelöscht, über eine Hash-Kette manipulationssicher, filterbar und exportierbar.
Wofür ist diese Seite?
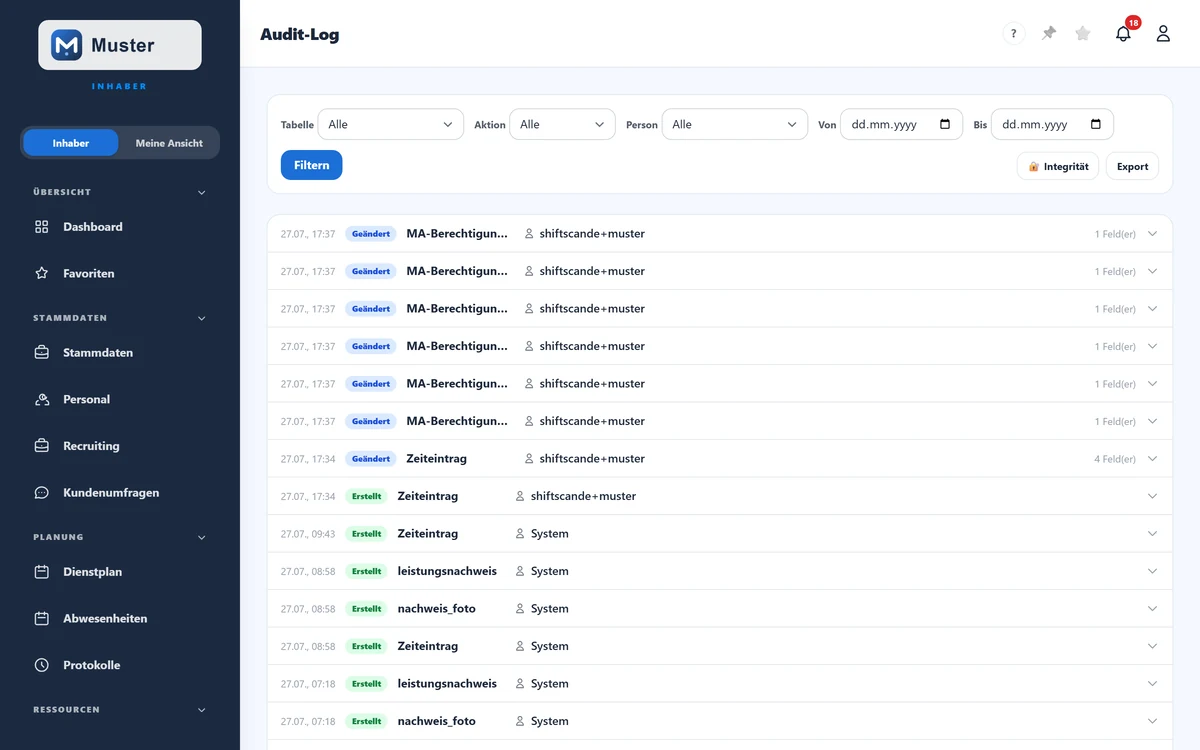
Das Audit-Log protokolliert lückenlos jede Änderung an deinen Daten: Wer hat wann welchen Datensatz erstellt, geändert oder gelöscht, inklusive der genauen Vorher-/Nachher-Werte. Eine Hash-Kette stellt sicher, dass kein Eintrag nachträglich verändert werden kann. Das ist dein Nachweis bei Prüfungen, Streitfällen oder Datenschutz-Anfragen.
In 30 Sekunden
- •Jede Zeile ist eine Änderung: Zeitpunkt, Aktion, Tabelle und Person.
- •Filtere nach Tabelle, Aktion (Erstellt/Geändert/Gelöscht), Person und Zeitraum.
- •Klick auf eine Zeile zeigt die genauen Vorher-/Nachher-Werte (Diff).
- •„🔐 Integrität" prüft die Hash-Kette; „Export" gibt CSV/Excel/PDF.
Schritt für Schritt: nachvollziehen & prüfen
- 1
Grenze über die Filter ein: wähle eine Tabelle (z. B. Mitarbeiter), eine Aktion, eine Person und/oder einen Zeitraum und tippe „Filtern".
- 2
Klicke auf eine Zeile, um den Datensatz und die Änderung im Detail zu sehen: bei „Geändert" steht der alte Wert (rot, durchgestrichen) neben dem neuen (grün).
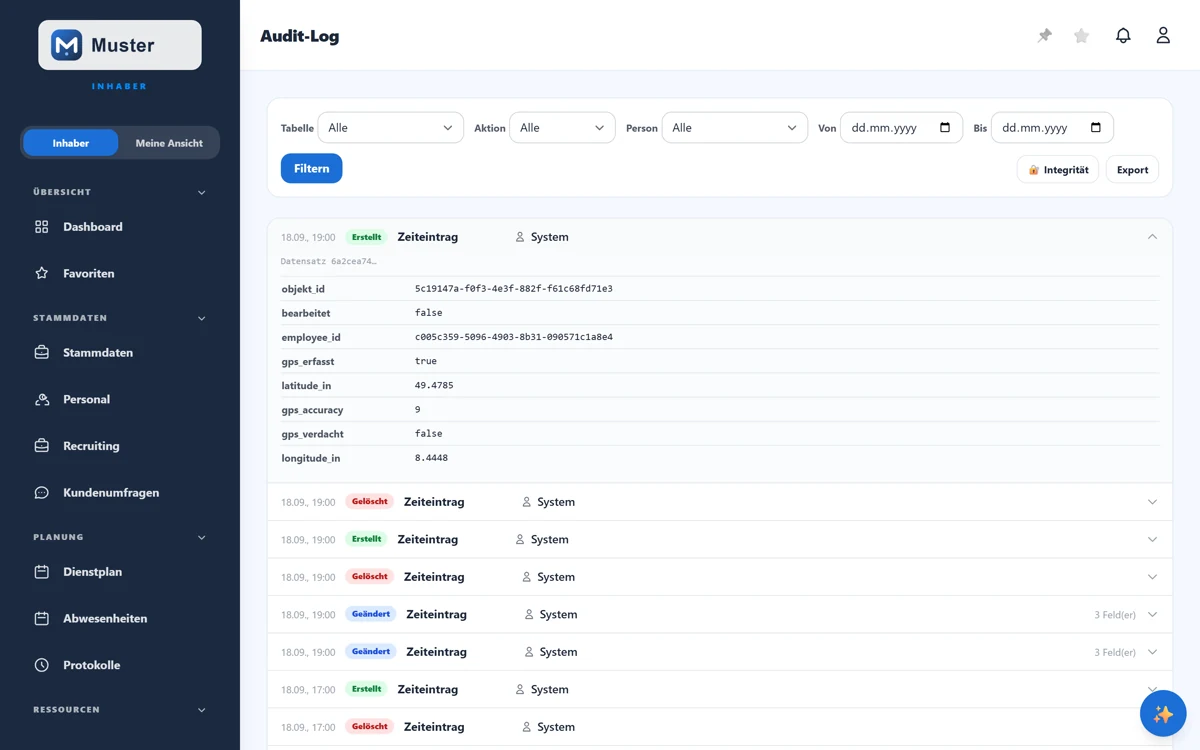
Eine aufgeklappte Änderung mit den betroffenen Feldern. - 3
Tippe „🔐 Integrität", um die Hash-Kette zu prüfen. „Kette intakt" bestätigt, dass kein Eintrag nachträglich geändert, gelöscht oder eingefügt wurde.
- 4
Brauchst du einen Beleg, exportiere die aktuelle (gefilterte) Trefferliste über „Export" als CSV, Excel oder PDF.
Feld für Feld erklärt
- Aktion
- „Erstellt" (neuer Datensatz), „Geändert" (Wert geändert) oder „Gelöscht", farblich markiert.
- Tabelle
- Welcher Bereich betroffen ist (Mitarbeiter, Objekt, Zeiteintrag, Einstellungen …). Die Auswahl deckt alle protokollierten Bereiche ab, auch die selteneren wie Leistungsnachweise oder Schichtzuweisungen.
- Person
- Wer die Änderung ausgelöst hat, der angemeldete Nutzer.
- Diff (alt → neu)
- Bei „Geändert" die genauen Werte vorher und nachher; bei „Erstellt" oder „Gelöscht" die Felder des Datensatzes.
- 🔐 Integrität
- Prüft per Hash-Kette, dass die Protokoll-Einträge unverändert sind, der Beweis der Revisionssicherheit.
- Export
- Die gefilterte Trefferliste als CSV, Excel oder PDF, für Prüfer oder Archiv.
- Zeitraum (Von / Bis)
- Grenzt die Liste auf Kalendertage ein, beide Tage eingeschlossen. Gezählt wird nach deutscher Zeit: Ein Eintrag von 00:30 Uhr gehört zu dem Tag, an dem du ihn auch im Kalender suchen würdest, und nicht zum Vortag. Lässt du die Felder leer, siehst du den gesamten Verlauf.
Tipp
Bei einer Rückfrage „Wer hat das geändert?" filterst du gezielt nach Tabelle und Person und siehst in Sekunden die komplette Änderungshistorie samt Vorher-/Nachher-Werten. Mit „🔐 Integrität" belegst du gegenüber Prüfern, dass am Protokoll nicht manipuliert wurde.
Stolperfalle
Das Audit-Log ist ein reines Leseprotokoll, Einträge lassen sich weder bearbeiten noch löschen (genau das ist der Sinn). Sensible Felder (PINs, Schlüssel, Passwörter) werden nie im Klartext angezeigt, sondern maskiert (•••). Das Audit-Log ist ein Feature höherer Tarife; ist es gesperrt, erscheint ein Upgrade-Hinweis.
Häufige Fragen
Kann jemand das Protokoll nachträglich fälschen?
Nein, die Einträge sind über eine Hash-Kette verkettet. Würde ein Eintrag verändert, bräche die Kette, und „🔐 Integrität" würde es melden.
Sehe ich auch gelöschte Daten?
Ja: bei „Gelöscht" sind die Feldwerte des entfernten Datensatzes erhalten, sodass nachvollziehbar bleibt, was gelöscht wurde.
Warum sehe ich bei manchen Feldern nur „•••"?
Sensible Werte wie PINs, TOTP-Geheimnisse oder Passwort-Hashes werden im Audit-Viewer bewusst maskiert und nie im Klartext angezeigt.
Verwandtes
Noch Fragen?
Schreib uns, wir antworten persönlich, meist am selben Werktag.